
多端消息接入、安全治理与持续运营指南
把渠道、系统、身份、权限、沙箱、运维和升级组织成上线前后的完整治理框架。
接入不只是连通接口。企业需要同时管理入口身份、空间权限、运行能力、敏感输出、异常处置、版本投放和容量状态。蜂巢通过统一控制面将这些责任纳入可管理范围。
从消息入口到企业系统
消息到达只是开始,后续还需要绑定、处理、回发与追踪。
蜂巢支持桌面客户端、手机 App、Web,以及钉钉、企业微信、飞书、微信机器人等消息入口。消息渠道需要处理账号接入、外部会话绑定、入站过滤、去重、顺序、智能体处理和回复投递状态。
连接企业系统时,需要明确接口用途、授权主体、凭证责任、数据范围、调用频率和失败处理。支持某类连接器不等于与任意版本开箱兼容,具体系统与字段进入企业评估。
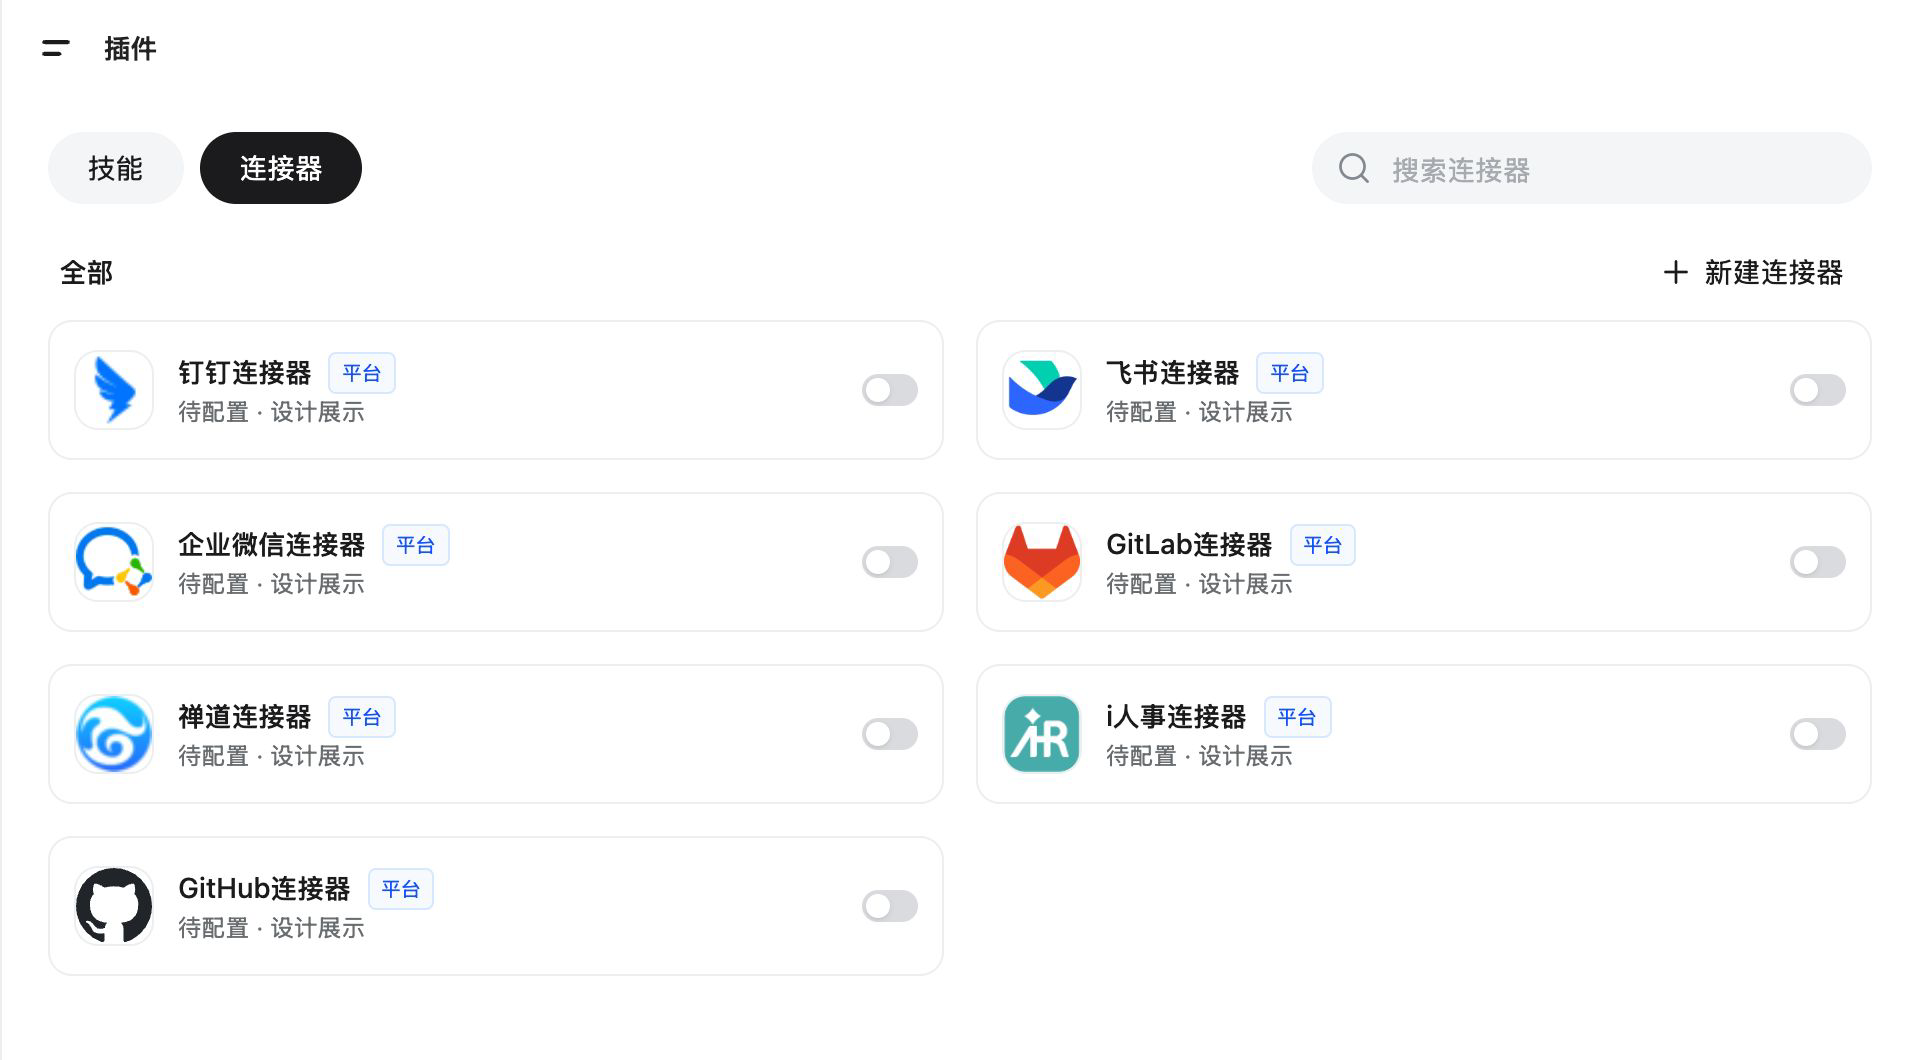
选择需要连接的系统,再确认接口用途、授权范围与凭证责任。图中开关均处于关闭状态。
设计展示,未配置服务地址或启用连接;不代表第三方系统已连通,实际接入以企业环境与授权为准。 最终界面与功能以实际版本为准。
查看高清原图接入前置条件
| 接入对象 | 需要确认 | 形成记录 |
|---|---|---|
| 消息渠道 | 账号、会话、消息类型、回发权限 | 入站、处理、投递状态 |
| 业务系统 | 接口、字段、凭证、频率、责任人 | 调用、异常、回写结果 |
| 知识库 | 来源、版本、生效范围、维护人 | 引用、命中、更新 |
| model-services | 模型范围、厂商平台、额度与策略 | 调用、用量、错误状态 |
身份、空间与高权限能力治理
可读、可输入、可审批、可操作不是同一种权限。
多端可以订阅同一运行任务,但不同连接只获得自身被授予的能力。查看者不应因与控制者同时在线而获得写入或审批权限。
文件写入、终端执行、浏览器控制等高权限能力需要在受控范围内执行,并保留操作者、策略和审计信息。敏感输出只应返回给具备权限的连接。
多端能力矩阵
| 能力 | 普通查看者 | 任务控制者 | 审批者 | 运维角色 |
|---|---|---|---|---|
| 查看运行状态 | 可授权 | 可 | 可 | 按职责 |
| 提交任务输入 | 不可 | 可授权 | 按需 | 不默认 |
| 响应审批 | 不可 | 不默认 | 可授权 | 不默认 |
| 中断当前运行 | 不可 | 可授权 | 不可 | 按策略 |
| 文件/终端/浏览器操作 | 不可 | 单独授权 | 不可 | 按职责与策略 |
版本、容量、诊断与受控维护
上线后的日常运营需要稳定入口和明确责任。
运维后台让授权人员查看连接、模型、任务运行和必要的日志状态,并管理授权范围内的配置与版本信息。
版本变更需要明确来源、适用范围、确认节点、异常观察和处置责任;具体升级与恢复方式按照企业部署方案执行。诊断信息不公开凭证明文或内部安全实现。
持续运营对象
| 运营对象 | 主要动作 | 风险控制 |
|---|---|---|
| 版本 | 查看、确认、执行变更 | 适用范围与变更记录 |
| 容量 | 查看状态与扩展需求 | 按部署方案评估 |
| 连接 | 健康检查、异常定位、恢复 | 凭证与授权控制 |
| 模型 | 接入、额度、用量与策略 | 成本和失败状态 |
| 任务 | 运行、失败、重试、停止 | 责任人与运行记录 |
企业责任矩阵
平台提供控制能力,企业仍需要明确责任归属。
业务负责人定义任务目标、业务口径和结果验收;IT 管理接入、身份与运行环境;安全负责人定义敏感数据和高权限动作策略;平台管理员维护空间、能力、模型和自动化;任务责任人确认关键结果。
重大安全、部署、兼容和服务承诺需要在正式方案中确认,不能由官网概述替代。
RACI 简表
| 事项 | 业务负责人 | IT/安全 | 平台管理员 | 任务责任人 |
|---|---|---|---|---|
| 任务目标与口径 | 主责 | 知会 | 协助 | 确认 |
| 系统和渠道接入 | 提供需求 | 主责 | 执行 | 知会 |
| 空间与能力授权 | 提出范围 | 制定策略 | 主责 | 遵守 |
| 异常与运行处置 | 判断业务影响 | 协同 | 主责 | 补充信息 |
| 结果发布或回写 | 负责口径 | 按策略 | 留痕 | 最终确认 |
企业评估清单
把这些核心问题带进下一次企业内部评估与架构讨论中:
- 列出首批消息渠道和业务系统
- 确认身份来源、空间划分和高权限动作
- 为失败、超时、缺数据和无人确认定义状态
- 明确发布、升级、容量和模型用量责任
- 准备一项真实任务完成端到端验证
本文更新于 2026-08-30,由 利唐蜂巢产品、安全与运维团队 编制与维护。当前内容基于正式发布能力撰写,具体网络拓扑、多模型路由与私有化部署参数请以正式商务方案为准。